Datenleck bei Notebooksbilliger: Was mit Ihren Daten passiert und wie Sie sich schützen
Vielleicht haben Sie in den letzten Wochen eine Mail von Notebooksbilliger bekommen. Vielleicht auch erst vorgestern. Der Onlinehändler, bei dem viele von uns schon einmal einen Laptop oder einen Drucker bestellt haben, ist Ziel eines Hackerangriffs geworden. Betroffen sein können E-Mail-Adresse, Name, Anschrift und die Bankverbindung.
Das klingt erst einmal beunruhigend. Ich möchte Ihnen hier in Ruhe erklären, was bei so einem Angriff eigentlich passiert, was mit den Daten danach meistens geschieht und warum die eigentliche Gefahr für Sie nicht der Hack selbst ist, sondern das, was danach kommt. Und da können Sie eine Menge tun.
Kurz zu mir, falls wir uns noch nicht kennen: Ich bin Stephen Brinkmann von BITS Weserbergland in Rinteln. Ich helfe Menschen im Weserbergland und in Schaumburg mit ihrer Technik, vor Ort oder per Fernwartung.
Was ist passiert?
Am Abend des 14. Oktober hat Notebooksbilliger Kunden per Mail über einen Angriff auf seine IT informiert. Bemerkt hatte der Händler den Zugriff nach eigenen Angaben schon am 12. Oktober. Inzwischen bestätigt das Unternehmen, dass Unbefugte auf Kundendaten zugegriffen haben. Betroffen ist laut ComputerBase eine mittlere fünfstellige Zahl von Kunden, also mehrere Zehntausend.
Was genau betroffen sein kann:
- E-Mail-Adressen, das ist sicher.
- Name und Anschrift, möglicherweise.
- Bankverbindung mit IBAN, wenn Sie per Lastschrift oder Überweisung bezahlt haben.
Passwörter sind nach Angaben des Händlers nicht betroffen. Vollständige Kreditkartendaten speichert Notebooksbilliger nach eigener Aussage gar nicht. Ob die Daten tatsächlich kopiert wurden, ist noch nicht geklärt. Wie die Angreifer hineingekommen sind, auch nicht.
Zwei Dinge sind mir dabei aufgefallen. Erstens haben manche Kunden ihre Warnung erst am 2. November bekommen, also fast drei Wochen später, wie PC Games Hardware berichtet. Zweitens haben auch Leute eine Mail bekommen, die seit Jahren nichts mehr dort bestellt haben, einer zuletzt 2011. Wenn Sie also irgendwann einmal Kunde waren, lesen Sie ruhig weiter, auch wenn Sie keine Mail im Postfach haben.
Der Hack und das, was danach kommt
Wenn in den Nachrichten von einem Hackerangriff die Rede ist, werfen viele zwei Dinge zusammen, die man besser auseinanderhält.
Der Hack ist der Einbruch in die Computer des Händlers. Die Angreifer verschaffen sich Zugang zu Servern und Datenbanken, schauen sich um und kopieren, was wertvoll ist. Auf diesen Teil haben Sie als Kunde keinerlei Einfluss. Sie können das sicherste Passwort der Welt haben, wenn der Shop gehackt wird, sind Ihre Daten trotzdem dabei.
Social Engineering ist das, was danach kommt. Auf Deutsch könnte man sagen: Menschen austricksen. Die Betrüger nutzen die erbeuteten Daten nicht, um noch einmal irgendwo einzubrechen, sondern um Sie zu überzeugen, ihnen freiwillig etwas zu geben. Ein Passwort, eine TAN, eine Überweisung, eine Bestätigung in der Banking-App.
Und genau hier liegt der Punkt, um den es mir geht. Gegen den Hack können Sie nichts tun. Gegen Social Engineering sehr viel. Denn dafür brauchen die Betrüger immer noch Sie.
Übrigens beginnt auch der eigentliche Hack oft mit Social Engineering. Ein häufiger Weg in ein Firmennetz ist eine gefälschte Mail an einen Mitarbeiter, der seine Zugangsdaten auf einer falschen Seite eingibt. Andere typische Wege sind veraltete Software mit bekannten Sicherheitslücken oder ein Dienstleister, der selbst gehackt wurde. Was davon bei Notebooksbilliger passiert ist, weiß bisher niemand außerhalb des Unternehmens.
Was mit solchen Daten normalerweise passiert
Erbeutete Kundendaten werden selten sofort benutzt. Meistens werden sie verkauft, und zwar in Foren, in die man nicht einfach so hineinkommt. Dort gibt es ganze Datenpakete zu kaufen: Name, Adresse, Mail, manchmal Telefonnummer und IBAN. Käufer legen solche Pakete gern mit Daten aus älteren Lecks zusammen. So entsteht nach und nach ein ziemlich genaues Bild von einzelnen Menschen.
Das hat eine unangenehme Folge: Die Gefahr ist nicht nach zwei Wochen vorbei. Daten aus einem Leck tauchen oft erst Monate später in Betrugsmaschen auf, manchmal noch Jahre danach. Ein bisschen Wachsamkeit lohnt sich also auf längere Sicht.
Typische Maschen mit diesen Daten
Was die Daten so wertvoll macht, ist die Kombination. Eine Mail, die Sie mit vollem Namen anspricht, Ihre richtige Adresse kennt und sich auf Ihren Einkauf bei Notebooksbilliger bezieht, wirkt sehr viel glaubwürdiger als die üblichen Spam-Mails. Mit diesen Maschen rechne ich:
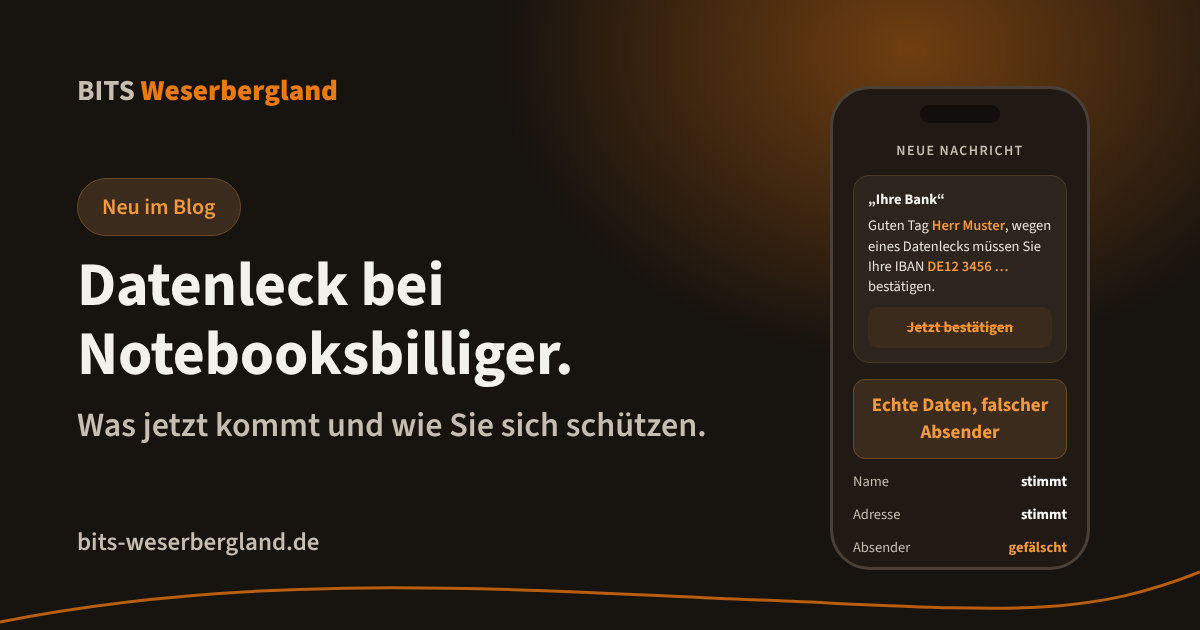
Die Mail zum Vorfall. Ausgerechnet das Datenleck selbst wird zum Köder. „Wegen des Sicherheitsvorfalls müssen Sie Ihre Bankdaten bestätigen“ oder „Sie erhalten eine Entschädigung, klicken Sie hier“. Der Link führt auf eine nachgebaute Seite, die Ihre Daten abgreift.
Der Anruf von der Bank. Am Telefon meldet sich jemand von der angeblichen Sicherheitsabteilung Ihrer Bank. Er kennt Ihren Namen, Ihre Adresse und Ihre IBAN, und genau das macht ihn so überzeugend. Es gebe verdächtige Abbuchungen, man müsse jetzt schnell etwas sperren. Dafür sollen Sie eine TAN nennen oder einen Auftrag in Ihrer Banking-App freigeben. In Wahrheit geben Sie damit eine Überweisung an die Betrüger frei.
Die SMS vom Paketdienst. „Ihre Lieferung konnte nicht zugestellt werden“, mit Link. Wer gerade online bestellt hat, fällt darauf besonders leicht herein.
Die fremde Lastschrift. Mit Name, Adresse und IBAN können Betrüger woanders auf Ihre Kosten bestellen oder Abos abschließen und per Lastschrift bezahlen. Eine PIN oder TAN brauchen sie dafür nicht. Das ist ärgerlich, aber zum Glück gut umkehrbar, dazu gleich mehr.
Was Sie jetzt tun sollten
Erst einmal Ruhe bewahren. Mit Ihrer IBAN allein kommt niemand in Ihr Onlinebanking und kann auch keine Überweisung von Ihrem Konto auslösen. Die IBAN steht schließlich auf jeder Rechnung, die Sie verschicken. Eine fremde Lastschrift ist möglich, lässt sich aber zurückholen. Richtig gefährlich wird es erst, wenn Sie selbst etwas freigeben.
Kontoauszüge regelmäßig ansehen. Einmal im Monat in Ruhe durchgehen reicht schon viel. Noch bequemer: In den meisten Banking-Apps können Sie sich bei jeder Abbuchung eine Benachrichtigung schicken lassen. Dann sehen Sie eine fremde Lastschrift sofort.
Fremde Lastschriften zurückgeben. Eine Lastschrift, die Sie selbst erteilt haben, können Sie acht Wochen lang ohne Begründung zurückholen. Haben Sie nie eine Erlaubnis erteilt, haben Sie sogar bis zu 13 Monate Zeit, so erklärt es die Bundesbank. Rufen Sie in so einem Fall Ihre Bank an und erstatten Sie Anzeige bei der Polizei, das geht auch online.
Nicht über Links in Mails oder SMS gehen. Auch dann nicht, wenn Ihr Name stimmt und die Bestellnummer echt aussieht. Wenn Sie wissen wollen, ob bei Notebooksbilliger oder Ihrer Bank etwas anliegt, öffnen Sie die Seite oder App so, wie Sie es immer tun. Der Händler sagt selbst, dass er nie per Mail, SMS oder Telefon nach Passwörtern, PINs oder TANs fragt, nachzulesen auf seiner Hilfeseite zum Schutz vor Betrug.
Am Telefon auflegen und selbst zurückrufen. Das ist der wichtigste Tipp in diesem ganzen Beitrag. Kein echter Bankmitarbeiter wird Ihnen übelnehmen, dass Sie auflegen und die Nummer von Ihrer Bankkarte oder den Kontoauszügen wählen. Und keine echte Bank fragt Sie jemals nach einer TAN oder bittet Sie, in der App etwas freizugeben, das Sie nicht selbst angestoßen haben.
Passwort ändern, wenn Sie es mehrfach benutzen. Laut Händler sind Passwörter nicht betroffen. Wenn Sie aber dasselbe Passwort bei Notebooksbilliger und woanders verwenden, ist jetzt ein guter Moment, das zu ändern. Ein Passwortmanager nimmt Ihnen die Arbeit ab, und wo es angeboten wird, lohnt sich die Anmeldung mit zweitem Faktor.
Alte Kundenkonten aufräumen. Dass auch Menschen betroffen sind, die seit Jahren nichts bestellt haben, zeigt: Daten, die irgendwo herumliegen, können irgendwann auch abhandenkommen. Konten, die Sie nicht mehr brauchen, können Sie löschen lassen. Und wo es geht, bestellen Sie ruhig als Gast. Wenn Sie wissen wollen, was ein Unternehmen über Sie gespeichert hat, können Sie nach der DSGVO jederzeit kostenlos Auskunft verlangen.
Echte Daten machen eine Nachricht nicht echt
Wenn Sie sich aus diesem Beitrag nur eine Sache merken, dann diese: Dass jemand Ihren Namen, Ihre Adresse und Ihre IBAN kennt, beweist nicht, dass er von Ihrer Bank oder von Notebooksbilliger ist. Es beweist nur, dass er Ihren Namen, Ihre Adresse und Ihre IBAN kennt. Seit diesem Oktober leider ein paar Leute mehr als vorher.
Woran Sie gefälschte Mails im Einzelnen erkennen, habe ich vor ein paar Wochen an echten Beispielen aus meinem eigenen Postfach gezeigt: Gefälschte Meta-Mails: So erkennen Sie die Masche. Die Tricks dort lassen sich eins zu eins übertragen.
Ich helfe Ihnen gern
Sie haben eine verdächtige Mail, SMS oder einen merkwürdigen Anruf bekommen und sind sich nicht sicher? Schicken Sie mir ein Bildschirmfoto per WhatsApp oder rufen Sie an. Ich schaue kurz drauf und sage Ihnen ehrlich, ob Sie sich Sorgen machen müssen. Und wenn doch schon etwas passiert ist, gehen wir die nächsten Schritte gemeinsam an, vor Ort oder per Fernwartung.
Wer solche Maschen künftig selbst sicher erkennen möchte, ist in meinen Kleingruppen-Kursen gut aufgehoben, dort geht es auch um „Sicher im Internet“. Oder schreiben Sie mir, ein kurzes Gespräch klärt oft schon das meiste.
Quellen: ComputerBase, PC Games Hardware, Notebooksbilliger, Deutsche Bundesbank. Stand: 4. November 2026.